
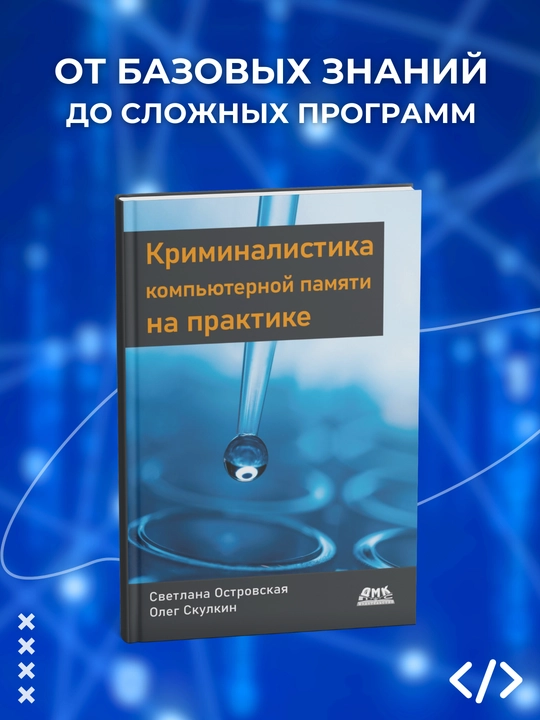
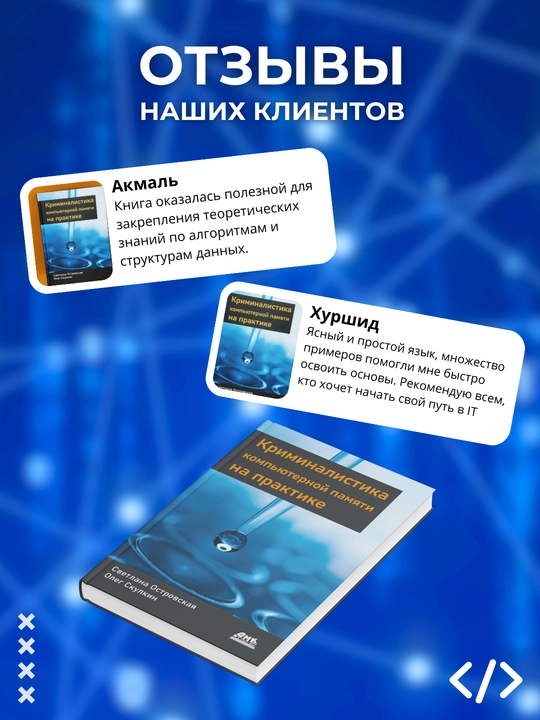
Kriminalistika komp'yuternoy pamyati na praktike, Ostrovskaya Svetlana, Skulkin Oleg. Programm
• Yumshoq muqova
• Qog'oz rangi: oq
• Xatcho‘p Hadya
• Sahifalar 251
• Rangli rasmlar
• Batafzil o'qing
• Kitobni yo'qotmaslik uchun savatga qoshib qoying
Kompyuter xotirasining kriminalistikasi hodisalarga javob berishdan tortib zararli dasturlarni tahlil qilishgacha bo‘lgan turli sohalarda qo‘llaniladigan ta’sirchan tahlil usulidir. U nafaqat foydalanuvchi konteksti haqida tasavvurga ega bo‘lish, balki zararli dasturlarning noyob izlarini izlash, ba’zan esa murakkab maqsadli hujumni butunlay qayta qurish imkonini beradi.
Kitob mualliflari o‘quvchini xotirani tahlil qilish uchun erkin tarqaladigan vositalar va freymvorklardan foydalangan holda tahdidlarni faol izlash va ilg‘or zararli dasturiy ta’minotni o‘rganishning zamonaviy konsepsiyalari bilan tanishtiradi.
Nashrda amaliy yondashuv qabul qilingan, real voqealardan xotira obrazlaridan foydalanilgan. Bu mavzuni yaxshiroq tushunish va hodisalarga javob berish va murakkab maqsadli hujumlarni tekshirish uchun zarur bo‘lgan ko‘nikmalarni shakllantirishga imkon beradi. Windows, Linux va macOS ichki qurilmalarining elementlari ko‘rib chiqiladi, kriminalistik usullar bilan tahdidlarni aniqlash, tadqiq qilish va faol qidirish usullari va vositalari o‘rganiladi. Kitobni o‘qib, siz mustaqil ravishda xotira dampalarini yaratishingiz va tahlil qilishingiz, foydalanuvchi harakatlarini o‘rganishingiz, faylsiz hujum izlarini qidirishingiz va zararkunandalarning harakatlarini qayta tiklashingiz mumkin.
Nashr hodisalarga javob berish bo‘yicha mutaxassislar, kiberxavfsizlik tahlilchilari, tizim ma’murlari uchun mo‘ljallangan, shuningdek, oliy o‘quv yurtlari talabalari va qo‘shni soha muhandislari uchun foydali bo‘lishi mumkin.
Zararli dasturiy ta’minotning ishlash tamoyillari bilan asosiy tanishish nazarda tutiladi. Operatsion tizimlarning ichki tuzilishini bilish shart emas, lekin maqsadga muvofiqdir.

 28-noyabr
 Olganda qoldirish mumkin
Sotuvchi
