
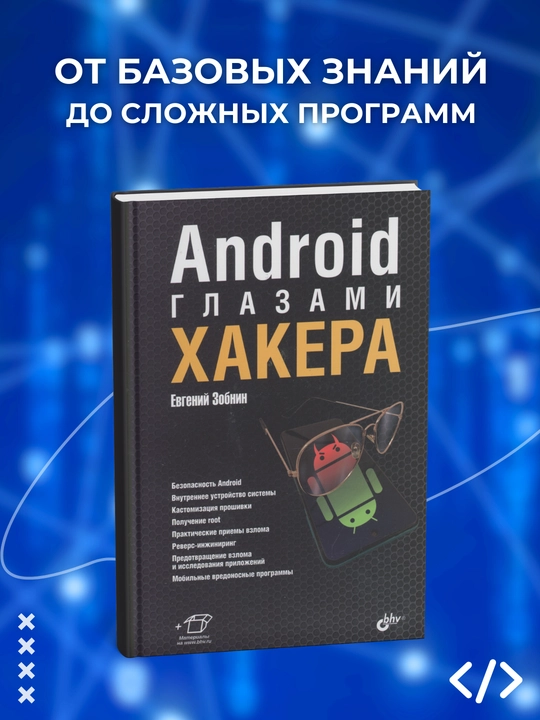
Android glazami xakera, Evgeniy Zobini, programirovaniya
 Kafolat
6 oy
• Yumshoq muqova
• Qog'oz rangi: oq
• Xatcho‘p Hadya
• Sahifalar 272
• Rangli rasmlar
• Kitobni yo'qotmaslik uchun savatga qoshib qoying📚
• Batafzil o'qing
Android OTning ichki arxitekturasi, u foydalanadigan bo‘limlar va fayl tizimlari, yangilash mexanizmlarining ishlash prinsipi va ichki xavfsizlik vositalari ko‘rib chiqilgan. Android operatsion tizimiga kirishni cheklash, imtiyozlar, root huquqlarini olish usullari, kastomizatsiya va nostandart прошиvkalarni o‘rnatish haqida aytib o‘tilgan. Mobil ilovalar kodini qismlarga ajratish, sozlash va tahlil qilish uchun vositalar tavsiflangan, dasturiy ta’minot funksiyalarini o‘zgartirish va ilovaga tashqi modullarni kiritish maqsadida kodni o‘zgartirishga misollar keltirilgan. Kodni deobfuskatsiya qilish va antidepaktajni chetlab o‘tish bo‘yicha batafsil tavsiyalar, shuningdek, shaxsiy ilovalarni dekompilyatsiya va tadqiqotlardan himoya qilish bo‘yicha amaliy maslahatlar berilgan. Android platformasi uchun mo‘ljallangan zararli dasturlar, ular tomonidan qo‘llaniladigan zaifliklar haqida ma’lumotlar keltirilgan, bunday dasturlarning kodiga misollar keltirilgan. Android standart funksiyalaridan nostandart maqsadlarda foydalanish va zararli dasturiy ta’minotga qarshi kurashish usullari haqida so‘z boradi.
Mobil ilovalarni ishlab chiquvchilar, revers-muhandislar, axborot xavfsizligi va ma’lumotlarni himoyalash bo‘yicha mutaxassislar uchun
Kitobda quyidagilar ko‘rib chiqilgan:
Android xavfsizligi
Tizimning ichki tuzilishi
Tikishni kastomizatsiya qilish
Root olish
Buzishning amaliy usullari
Revers-injiniring
Ilovalarni buzish va tadqiq etishning oldini olish
Mobil zararli dasturlar
CentOS va Ubuntu uchun misollar

 19-noyabr
 Olganda qoldirish mumkin
Sotuvchi
