
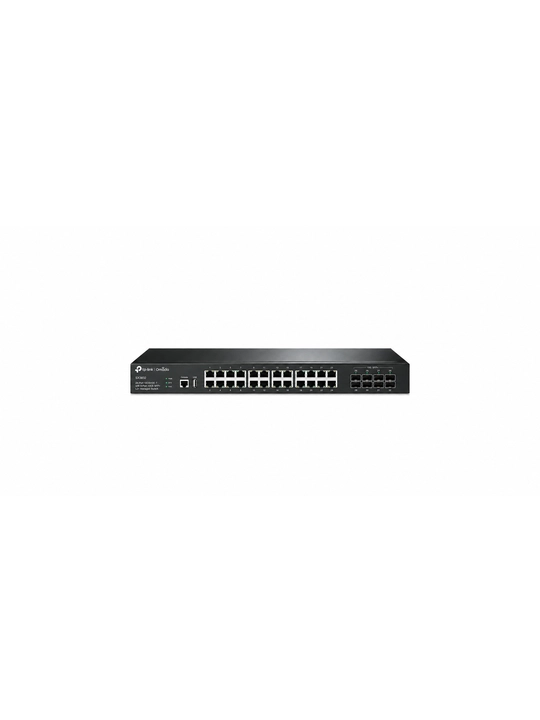
TP-Link SX3832 Управляемый коммутатор Omada 24портовый 10GBASE-T L2+ с 8 слотами 10GE SFP+
 Гарантия
6 месяцев
АППАРАТНЫЕ ХАРАКТЕРИСТИКИИнтерфейс• 24 порта RJ45 100 Мбит/с/1 Гбит/с/2,5 Гбит/с/5 Гбит/с/10 Гбит/с (автоматическое согласование/автоматическое определение MDI/MDIX)
• 8 слотов 1/10G SFP+**
• 1 консольный порт RJ45
• 1 консольный порт USB Type CКоличество вентиляторов2Физический замок безопасности√Источник питания100-240 В переменного тока ~ 50/60 ГцРазмеры (Ш x Г x В)17,3×8,7×1,7 дюйма (440×220×44 мм)МонтажМонтируется в стойкуМакс. потребляемая мощность104,9 Вт (при 110 В/60 Гц)
106,5 Вт (при 220 В/50 Гц)Макс. тепловыделение357,81 БТЕ/ч (@110 В/60 Гц)
363,23 БТЕ/ч (@220 В/50 Гц)
ПРОИЗВОДИТЕЛЬНОСТЬКоммутационная способность640 Гбит/сСкорость пересылки пакетов240 Мбит/сТаблица MAC-адресов32 КПакетная буферная память24 МбитБольшой кадр9 КБ
ВОЗМОЖНОСТИ ПРОГРАММНОГО ОБЕСПЕЧЕНИЯКачество обслуживания• 8 очередей приоритетов
• Приоритет 802.1p CoS/DSCP
• Планирование очередей: SP (строгий приоритет), WRR (взвешенный циклический алгоритм), SP+WRR
• Управление полосой пропускания: ограничение рейтинга на основе порта/потока
• Более плавная работа
• Действие для потоков: замечание QoS (замечание 802.1P, замечание DSCP)Возможности L2 и L2+• 128 IP-интерфейсов: поддержка интерфейса IPv4/IPv6
• Статическая маршрутизация: 48 статических маршрутов IPv4/IPv6
• Статический ARP: 128 статических записей
• 510 записей ARP
• Прокси-ARP
• Самообманный ARP
• DHCP-сервер
• Ретрансляция DHCP: ретрансляция интерфейса DHCP, ретрансляция DHCP VLAN
• Ретрансляция DHCP L2
• Агрегирование каналов
• Протокол Spanning Tree
• Обнаружение петель
• Управление потоком 802.3x
• ЗеркалированиеМногоадресная рассылка L2• Поддержка 4000 групп IGMP (IPv4, IPv6)
• Отслеживание IGMP
• Аутентификация IGMP
• Регистрация многоадресной VLAN (MVR)
• Отслеживание MLD
• Фильтрация многоадресной рассылки: 256 профилей и 16 записей на профильРасширенные функции• Автоматическое обнаружение устройств †
• Пакетная настройка †
• Пакетное обновление прошивки †
• Интеллектуальный мониторинг сети †
• Предупреждения об аномальных событиях †
• Унифицированная настройка †
• Расписание перезагрузки †
Функции ISP :
• L2PT (туннелирование протокола уровня 2)
• Протокол обнаружения канала устройства (DLDP)
• Вставка идентификатора PPPoE
• ERPS
• OAM канала Ethernet 802.3ah
• DDMVLAN• Группа VLAN: макс. 4 тыс. групп VLAN
• VLAN с тегами 802.1q
• MAC VLAN: 256 записей
• Протокол VLAN: шаблон протокола 16, протокол VLAN 12
• Частная VLAN
• GVRP
• VLAN VPN: сопоставление VLAN, замена VLAN
• Голосовая VLANСписок контроля доступа• ACL на основе времени
• MAC ACL: исходный MAC, целевой MAC, идентификатор VLAN, приоритет пользователя, тип Ether
• IP ACL: исходный IP, целевой IP, фрагмент, протокол IP, флаг TCP, порт TCP/UDP, DSCP/IP TOS
• Комбинированный ACL
• ACL содержимого пакета
• ACL IPv6
• Политика: зеркалирование, перенаправление, ограничение скорости, примечание QoS
• ACL применяется к порту/VLANБезопасность• Привязка IP-MAC-порта
— 512 записей
— DHCP Snooping
— ARP Inspection
— IPv4 Source Guard: 96 записей
• Привязка IPv6-MAC-порта
— 512 записей
— DHCPv6 Snooping
— Обнаружение ND
— ND Snooping
— IPv6 Source Guard: 95 записей
• Защита от DoS-атак
• Фильтр DHCP
• Статическая/динамическая безопасность портов: до 64 MAC-адресов на порт
• Контроль широковещательного/многоадресного/одноадресного шторма: режим управления кбит/с/отношением
• 802.1X
— аутентификация на основе портов
— аутентификация на основе Mac —
назначение VLAN
— MAB
— гостевая VLAN
— поддержка аутентификации и подотчетности Radius
• AAA (включая TACACS+)
• Изоляция портов
• Безопасное веб-управление через HTTPS с SSLv3/TLS 1.2
• Безопасное управление через интерфейс командной строки (CLI) с SSHv1/SSHv2
• Контроль доступа на основе IP/порта/MACIPv6• IPv6 Dual IPv4/IPv6
• Обнаружение многоадресного прослушивателя (MLD) Snooping
• IPv6 ACL
• Интерфейс IPv6
• Статическая маршрутизация IPv6
• Обнаружение соседей IPv6 (ND)
• Обнаружение максимального размера передаваемого блока (MTU)
• Протокол управляющих сообщений Интернета (ICMP) версии 6
• TCPv6/UDPv6
• Приложения IPv6: DHCPv6-клиент, Ping6, Tracert6, Telnet (v6), IPv6 SNMP, IPv6 SSH, IPv6 SSL, Http/Https, IPv6 TFTPMIB-ы• MIB II (RFC1213)
• MIB интерфейса (RFC2233)
• MIB интерфейса Ethernet (RFC1643)
• MIB моста (RFC1493)
• MIB моста P/Q (RFC2674)
• MIB RMON (RFC2819)
• MIB RMON2 (RFC2021)
• MIB клиента учета Radius (RFC2620)
• MIB клиента аутентификации Radius (RFC2618)
• MIB удаленного пинга, трассировки маршрута (RFC2925)
• Поддержка частной MIB TP-Link
Функции управленияПриложение ОмадаДа. Требуется использование Omada Hardware Controller, Omada Cloud-Based Controller или Omada Software Controller.Централизованное управление• Облачный контроллер Omada
• Аппаратный контроллер Omada
• Программный контроллер OmadaДоступ к облакуДа. Требуется использование Omada Hardware Controller, Omada Cloud-Based Controller или Omada Software Controller.Zero-Touch ProvisioningДа. Требуется использование облачного контроллера Omada.Функции управления• Веб-интерфейс
• Интерфейс командной строки (CLI) через консольный порт, telnet
• SNMP v1/v2c/v3: Trap/Inform, RMON (группы 1, 2, 3, 9)
• Шаблон SDM
• Клиент DHCP/BOOTP
• 802.1ab LLDP/LLDP-MED
• Автоматическая установка DHCP
• Двойной образ, двойная конфигурация
• Мониторинг ЦП
• Диагностика кабеля
• IEEE 802.3az Energy Efficient Ethernet (EEE)
• Восстановление пароля
• SNTP
• Системный журнал
ПРОЧЕЕСертификацияCE, FCC, RoHSСодержимое пакета• Коммутатор SX3832
• Шнур питания
• Консольный кабель
• Краткое руководство по установке
• Комплект для монтажа в стойку
• Резиновые ножкиСистемные требованияMicrosoft® Windows® 98SE, NT, 2000, XP, Vista™ или Windows 7/8/10/11, MAC® OS, NetWare®, UNIX® или Linux.Среда• Рабочая температура: -5–50 ℃ (23–122 ℉);
• Температура хранения: -40–70 ℃ (-40–158 ℉)
• Рабочая влажность: 10–90 % относительной влажности без конденсации
• Влажность хранения: 5–90 % относительной влажности без конденсации
 16 ноября
 Можно отказаться при получении
Продавец
