
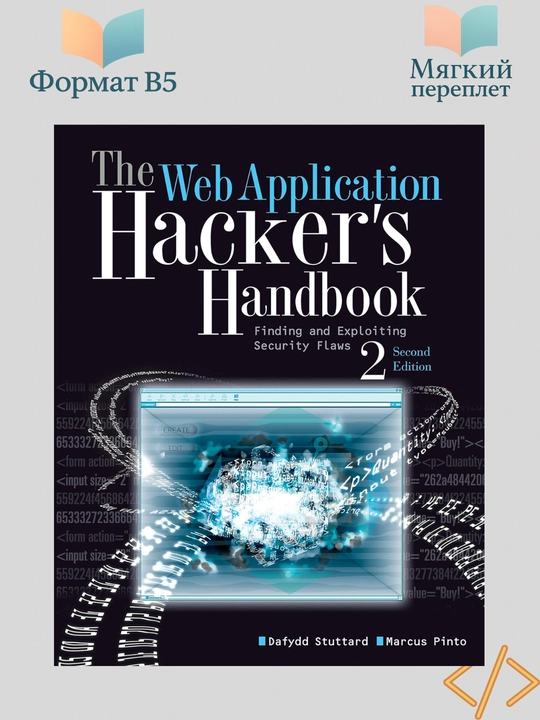
The Web Application Hacker's Handbook: Finding and Exploiting Security Flaws
• Прочитайте полное описание
• Цвет бумаги: Белый
• Количество страниц: 877
Одна из самых полных и практичных книг по тестированию безопасности веб-приложений. Это настольное пособие для этичных хакеров, пентестеров, разработчиков и специалистов по кибербезопасности.
🔹 Глубокое понимание HTTP, сессий, куки, ввода и авторизации
🔹 Подробный разбор популярных атак: XSS, SQL-инъекции, CSRF, XXE, SSRF и др.
🔹 Методики поиска логических уязвимостей
🔹 Инструменты: Burp Suite, прокси, снифферы
🔹 Практические кейсы, упражнения и сценарии реальных атак
✅ Обновлённая информация с учётом современных угроз
✅ Не просто теория — это боевое руководство
✅ Полезно как новичкам, так и профессионалам
💬 “Если ты тестируешь веб-приложения — эта книга должна быть у тебя под рукой всегда.”

 21 октября
 Можно отказаться при получении
Продавец
