
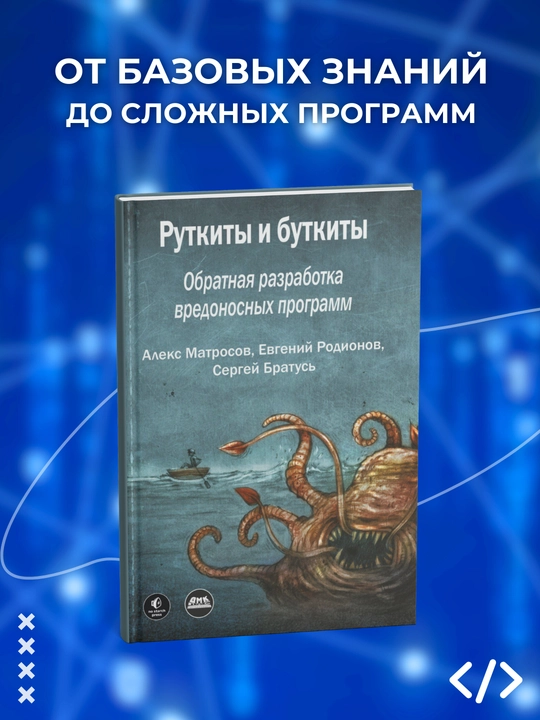
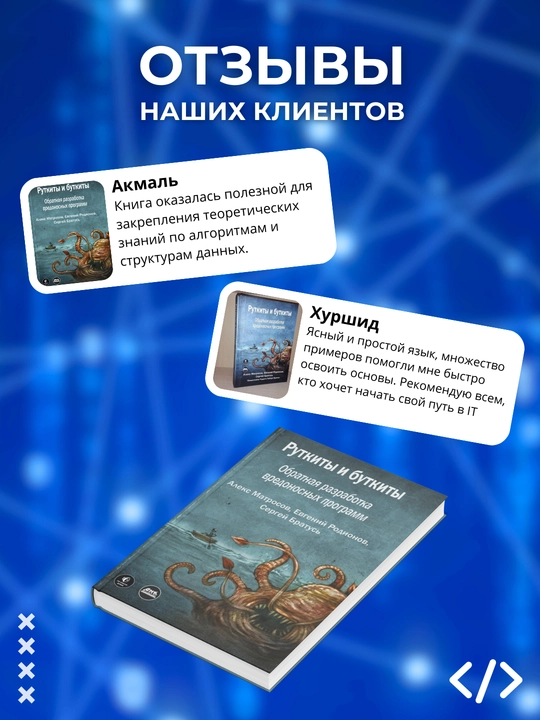
Руткиты и буткиты. Обратная разработка вредоносных программ и угрозы следующего поколения
 Гарантия
6 месяцев
• Мягкий переплет
• Цвет бумаги: Белый
• Закладка в Бонус
• Количество страниц 440
• Цветные картинки
• Добавьте в корзину, чтобы не потерять книжку 📚
• Прочитайте полное описание
Эта книга посвящена обнаружению, анализу и обратной разработке вредоносного ПО. В первой части описываются примеры руткитов, показывающие, как атакующий видит операционную систему изнутри и находит способы надежно внедрить свои импланты, используя собственные структуры ОС. Вторая часть рассказывает об эволюции буткитов, условиях, подхлестнувших эту эволюцию, и методах обратной разработки таких угроз.
Издание адресовано широкому кругу специалистов по информационной безопасности, интересующихся тем, как современные вредоносные программы обходят защитные механизмы на уровне операционной системы
 26 ноября
 Можно отказаться при получении
Продавец
